Безпека і дані в Oprela: хто бачить вашу інформацію
Як Oprela захищає дані бізнесу: ізоляція воркспейсів, ролі і права доступу, двофакторна автентифікація, журнал аудиту, контроль AI-дій і відповідність RODO/GDPR.
Коли ви переносите в систему клієнтів, замовлення, фінанси і дані працівників, перше запитання — хто ще це побачить. Ця стаття відповідає на нього без маркетингових загальників.
Ваші дані бачите лише ви
Кожна компанія працює в окремому воркспейсі. Ізоляція забезпечується не інтерфейсом, а правилами доступу на рівні самої бази даних: кожен запит перевіряє, чи належить користувач до воркспейсу, з якого запитує дані. Навіть помилка в інтерфейсі не відкриє чужих даних.
Файли (фото, документи, скани) зберігаються в захищених сховищах. Приватні файли доступні лише за підписаними посиланнями з обмеженим часом дії.
Кожен бачить лише своє
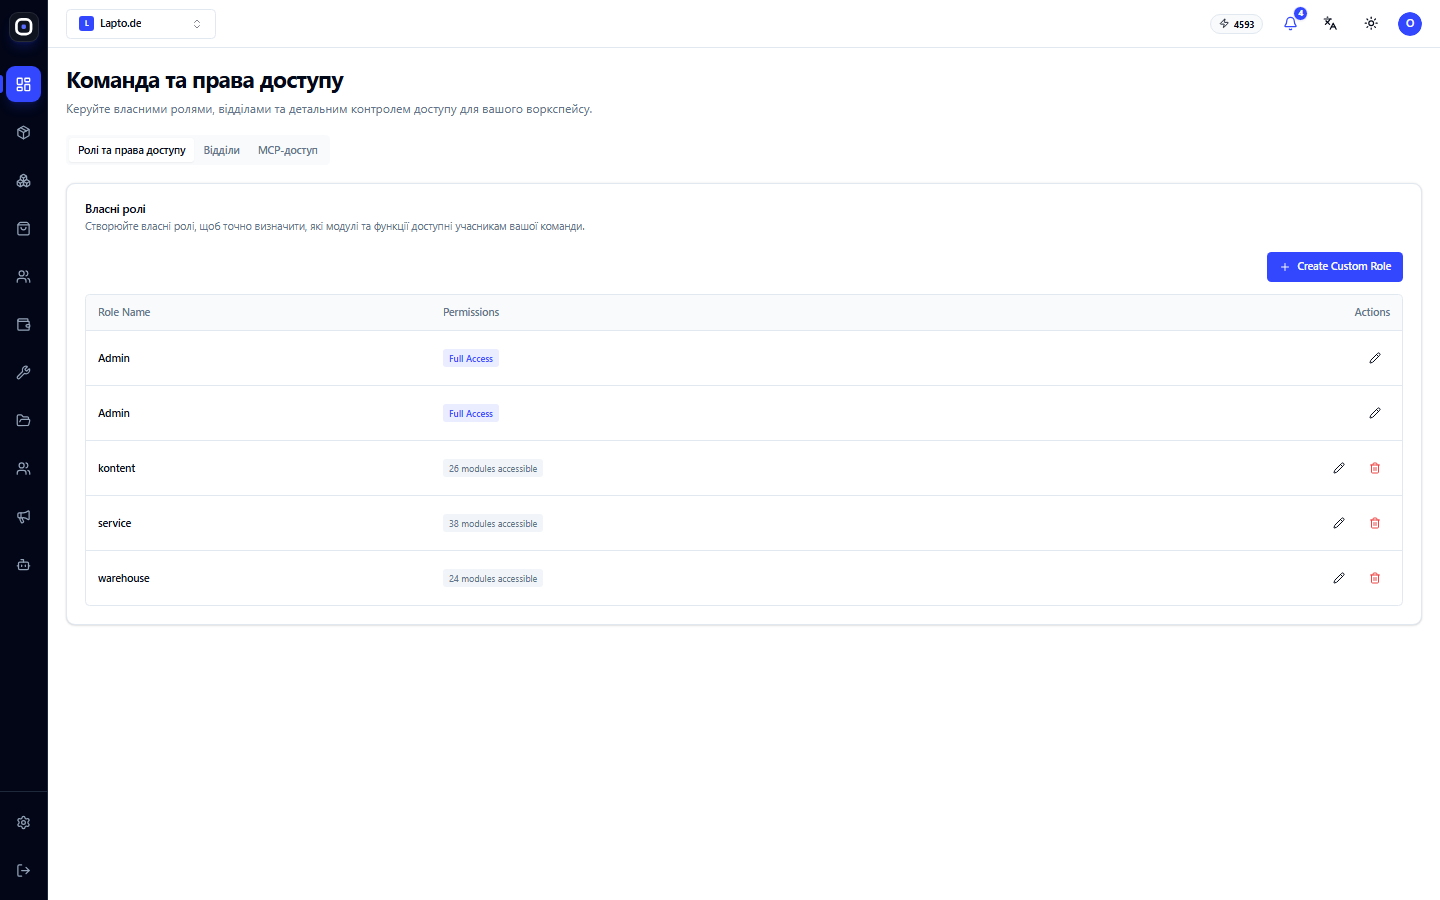
- Ролі. Власник, адміністратор, працівник і спеціальні ролі (наприклад, термінал для цеху чи інтегратор).
- Власні ролі. Ви створюєте ролі під свою структуру і вмикаєте доступ до кожного модуля окремо.
- Відділи. Права можна давати на рівні відділу.
- Чутливі дані. HR-дані, паспортні дані кандидатів і фінанси видно лише тим, кому це явно дозволено.
Вхід під захистом
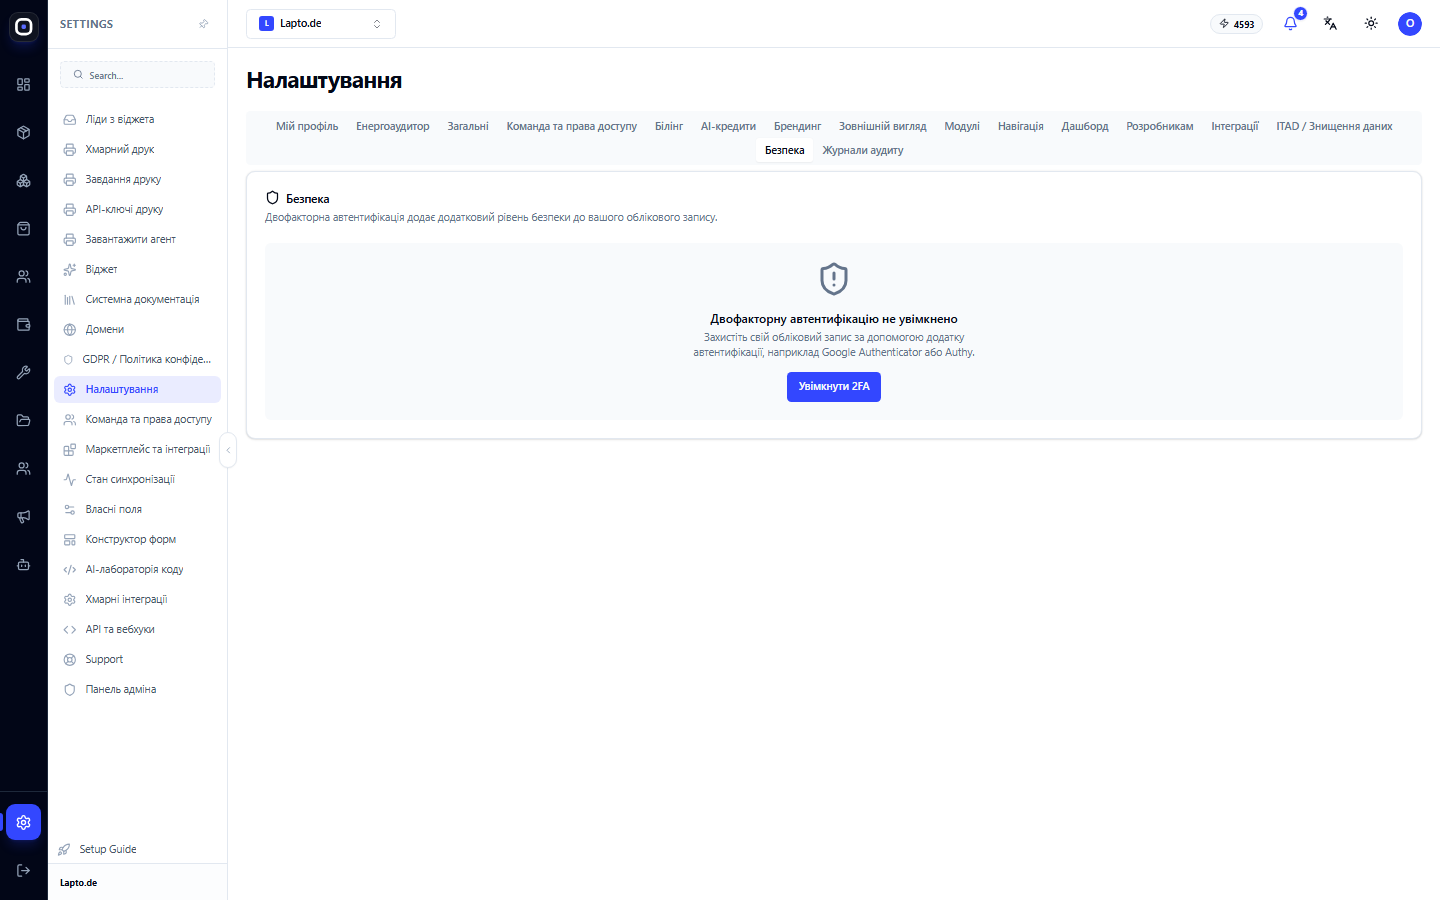
- Двофакторна автентифікація (MFA) через застосунок-автентифікатор. Рекомендуємо вмикати її всім, хто має доступ до фінансів і налаштувань.
- Захист від ботів на сторінках входу і реєстрації.
- Окремі ключі доступу для API, друку і зовнішніх підключень, які можна відкликати будь-коли.
Журнал аудиту
Важливі дії в системі записуються в журнал: хто, коли і що змінив. Якщо щось пішло не так, ви знайдете причину, а не здогадуватиметеся. Термін зберігання журналу залежить від плану.
AI під контролем
- AI діє в межах прав користувача або підключення, від імені якого працює.
- Дії, що змінюють дані або йдуть назовні, можуть вимагати погодження людиною.
- Зовнішні AI-асистенти (ChatGPT, Claude) отримують лише ті інструменти, які ви дозволили, і доступ можна відкликати.
- Найчутливіші дані (наприклад, ідентифікаційні номери працівників) AI-інструментам не віддаються.
RODO / GDPR
Oprela дає інструменти для виконання вимог захисту персональних даних:
- згоди на cookies і аналітику на ваших сайтах;
- політика приватності і сторінки для неї в конструкторі сайтів;
- відписка і центр уподобань для розсилок;
- експорт даних для запитів суб'єктів даних.
Відповідальність за правові підстави обробки даних ваших клієнтів лишається за вами як за контролером даних. Oprela дає для цього технічні засоби.
П'ять кроків, які варто зробити одразу
- Увімкніть MFA для власника і адміністраторів.
- Створіть ролі під реальні посади, а не давайте всім права адміністратора.
- Видаляйте доступ працівників, які пішли, у день звільнення.
- Перевіряйте журнал аудиту раз на місяць.
- Видавайте ключі API лише під конкретну задачу і з мінімальними правами.